苹果A12/A13曝硬件漏洞,iPhone XS至11全系中招,iOS更新救不了
苹果用户得留心了,这次的问题有点大。安全厂商Paradigm Shift刚公开了一个叫usbliter8的新漏洞,这可不是普通的小毛病,它直接指向了苹果的硬件底子。说白了,就是A12和A13芯片里有个天生的坑,装这两颗芯的手机,从XS到XR再到11全系,全都跑不掉。
最要命的是,这事儿靠升级iOS根本修不好。 BootROM是个啥?它是芯片出厂时就焊死在里面的开机底层代码,相当于设备的信任根基。一旦这块儿出了岔子,就像房子地基裂了缝,以后不管打多少软件补丁,都堵不住这个洞。
所以,只要手机还在用,这个隐患就一直跟着走。 那漏洞咋来的呢?根源就在芯片自带的USB控制器设计上。攻击者只要在开机那一瞬间,用一根USB线发几个特别小的数据包,就能篡改内存指针,偷偷读或者写那些本来不该碰的区域。
这招挺阴险,直接绕过了很多常规防线。 为啥别的型号没事?A11因为USB驱动里有自动重置指针的功能,A14及更新的芯片又加强了内存保护,都不受影响。偏偏A12和A13卡在这个中间地带,成了安全上的真空期。
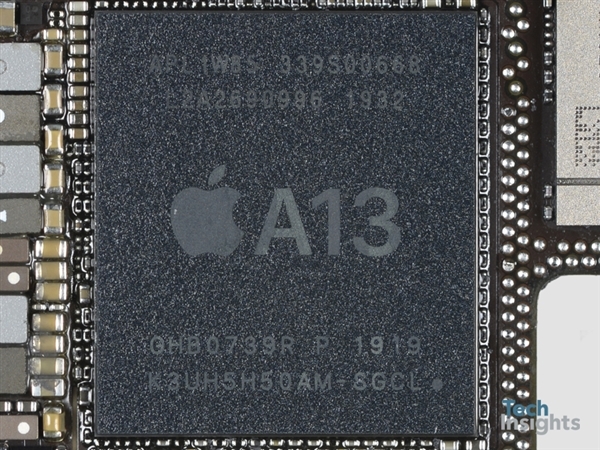
不过,想利用这两个芯片也有讲究。A12相对容易,攻击者可以直接接管代码。A13稍微难点,因为它带了PAC指针认证防护,攻击者得多折腾几轮复杂操作,才能绕过防线抢到处理器控制权。 一旦得手,后果很严重。
就算把手机重启,攻击者塞进去的程序也清不掉。他们能临时降低安全限制,让没签名的程序随便跑。更明显的是,手机的USB序列号会被打上“PWND”标记,这就是个明晃晃的“已破防”标签。 虽然这漏洞不直接捅进安全隔区,但它把大门给撬开了,后续想突破隔离区的难度大大降低。
研究团队倒是挺规矩,提前跟苹果打了招呼,现在才把演示代码放出来。 最后提醒一句,这漏洞得物理接触设备才行,平时隔着网络没法搞。可要是手机丢了,或者被别人捡到连上线,那隐私泄露的风险可就大了去了。