Switch2致命漏洞曝光:离线可用,但离越狱还远
金声言资讯7月22日消息,任天堂情报网站Nintendo Everything报道,开发者Gezine在X平台宣布找到Switch2致命漏洞。这事儿有讲究,不是常见的Webkit或存档漏洞。以往Switch平台漏洞多靠Webkit强制代码执行,或者修改存档文件来触发。
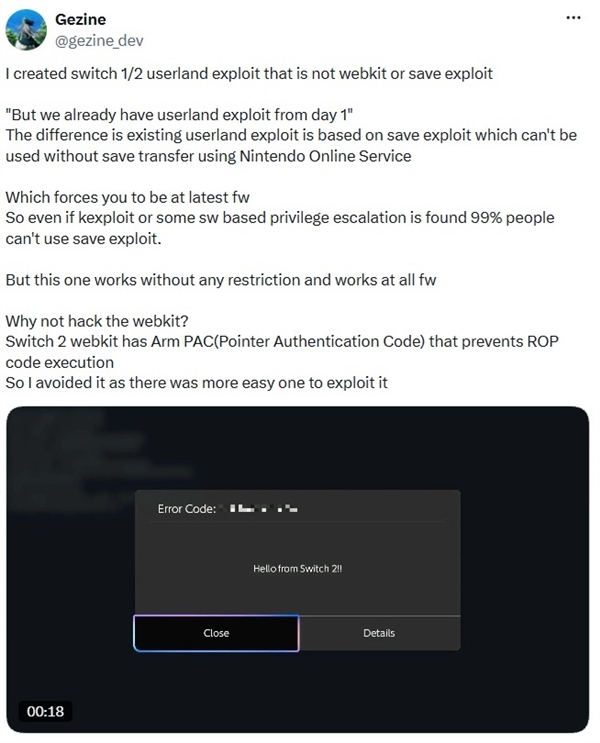
说白了,这些操作都得连上任天堂Switch Online服务。一旦联网,系统就被迫更新到最新版,任天堂随时能堵上口子,所以旧漏洞活不长。 这次Gezine挖到的可是个“用户态漏洞”。它同时存在于Switch 1代和2代,更狠的是,在Switch2上绕过了硬件级ARM PAC安全防护。
这意味着,不管固件版本新旧,这漏洞都一直在那儿待着。虽然听着吓人,但别急着高兴,离真正破解或越狱还差得远呢。目前只能算给自制软件提供了个扎实起步点,想玩上游戏,中间还有三道大坎要迈。 第一道坎,得拿到内核权限。
第二道坎,要破解DRM保护机制。第三道坎,还得开发出一套完整的自制系统。这三步哪一步都不好走,尤其是前两步,技术门槛极高。想在Switch2上看到类似大气层的自制系统,估计还得再等好几年。现在说“金身已破”有点早,但这确实是个值得关注的信号。